חזרה לארבע אפשרויות ה-CTI

Premium CTI

Premium CTI: לראות מה שהתוקפים רואים.

Premium CTI כוללת את כל מה שבAdvanced CTI, ומוסיפה מקורות מומחים ואימות של מה שבאמת ניתן לנצל, בתפעול צוות ה-CTI של QMasters כהרחבה של פונקציית האבטחה שלכם.

2
מנועי מודיעין
~18
מקורות העשרת IOC
200K+
רשימת חסימה לדוגמה, 20+ פידים
6
שלבי מחזור CVE

למה Premium CTI

פיד מראה מה זדוני. Premium מראה מה חשוף אצלכם.

פיד נותן אינדיקטורים

כמות, בלי הקשר, ומישהו אצלכם שצריך למיין.

קונסולה נותנת כניסה

חזקה, אבל עוד כלי לאייש וללמוד.

Premium CTI נותן אנליסט

ראיות, מסקנה והמלצה לפעולה, בתפעול צוות ה-CTI של QMasters.

שש יכולות

מה Premium CTI מכסה.

  1. 01ניטור רציף של הרשת הגלויה והאפלה: קוד, paste, טלגרם, פורומי Tor ופידי כופרה.
  2. 02העשרת IOC לפי דרישה לכל אינדיקטור, בכ-18 מקורות.
  3. 03חשיפת פרטי גישה וזהויות שדלפו, בהקשר לארגון שלכם.
  4. 04מיפוי משטח תקיפה חיצוני: דומיינים, מארחים ושירותים.
  5. 05רלוונטיות בסקירת אנליסט: AI מסווג, בני אדם מאשרים.
  6. 06אימות חשיפות ובדיקות נבחרות בהיקף מורשה.

הכיסוי, המקורות והאינטגרציות נקבעים בהיקף העבודה המוסכם.

שני מנועים, בתמונות

הקונסולה האמיתית. התהליך האמיתי.

תגובתי

אנליסט בודק כתובת IP, דומיין, URL או גיבוב מול פיד ה-MISP של QMasters. תהליך ההעשרה מרכז מקורות חיצוניים רלוונטיים, מפיק מסקנה עם הקשר וכותב אוטומטית אירוע MISP חדש.

פרואקטיבי

הפלטפורמה עוקבת ברציפות אחר החשיפה שלכם בקוד, באתרי paste, ברשת האפלה ובטלגרם, ואנליסטים סוקרים מה רלוונטי לכם.

צילומי מסך מייצור, מצונזרים. פתחו כל תמונה בגודל מלא לקריאת הפרטים.

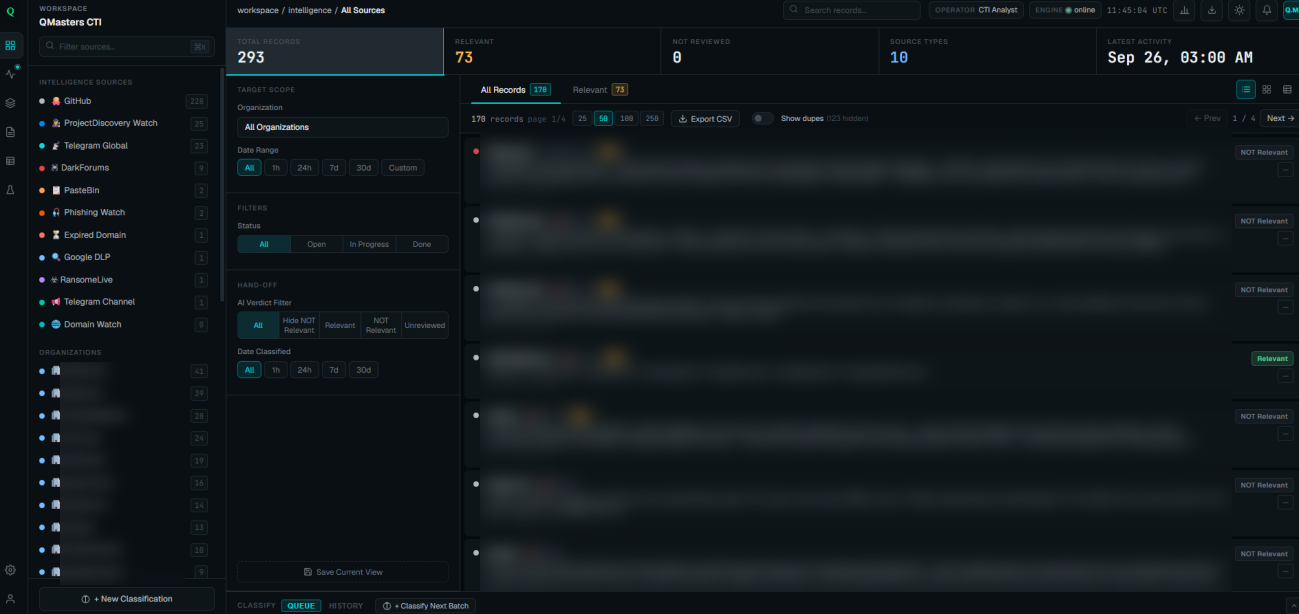
סביבת CTI מצונזרת ממערכת פעילה, עם רשומות מנוטרות והחלטות רלוונטיות של AI לסקירת אנליסט.
ניטור רציף: רשומות שנאספו, החלטות רלוונטיות של AI וסקירת אנליסט.צפייה בתמונה המקורית (נפתחת בלשונית חדשה)

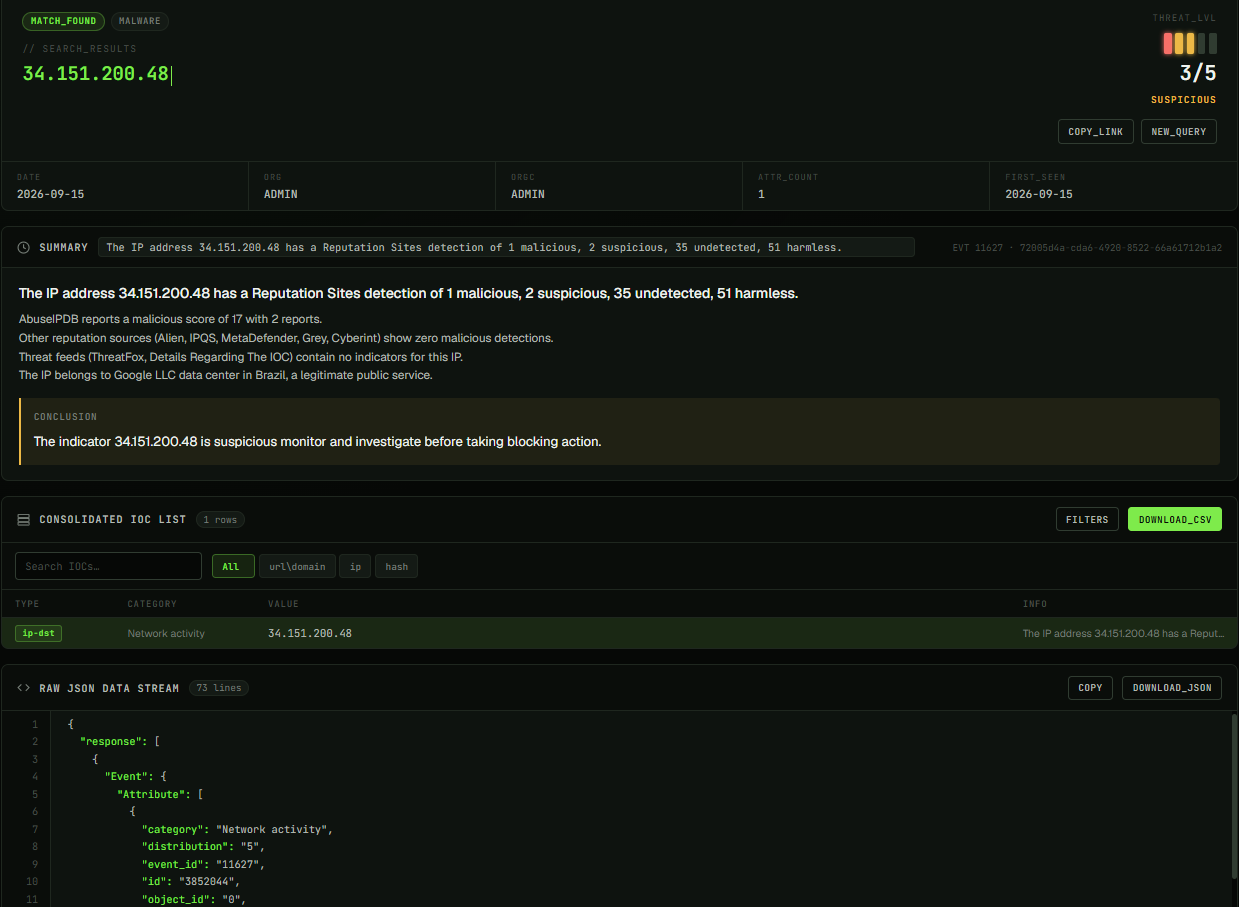
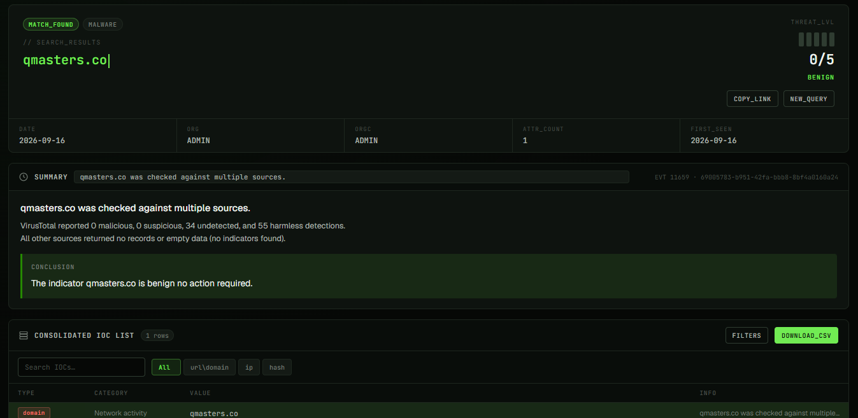
תגובתי: בדיקת IOC, שתי תוצאות

בדיקת IOC עם ציון רמת איום 3/5 ומסקנה חשודה, הממליצה על ניטור וחקירה לפני חסימה.
אינדיקטור חשוד, רמת איום 3/5: חוקרים לפני פעולת חסימה.צפייה בתמונה המקורית (נפתחת בלשונית חדשה)
בדיקת IOC עם ציון רמת איום 0/5 ומסקנה תקינה.
אינדיקטור תקין, רמת איום 0/5: תוצאה ברורה מסייעת לאנליסטים להתמקד בסיכונים רלוונטיים.צפייה בתמונה המקורית (נפתחת בלשונית חדשה)

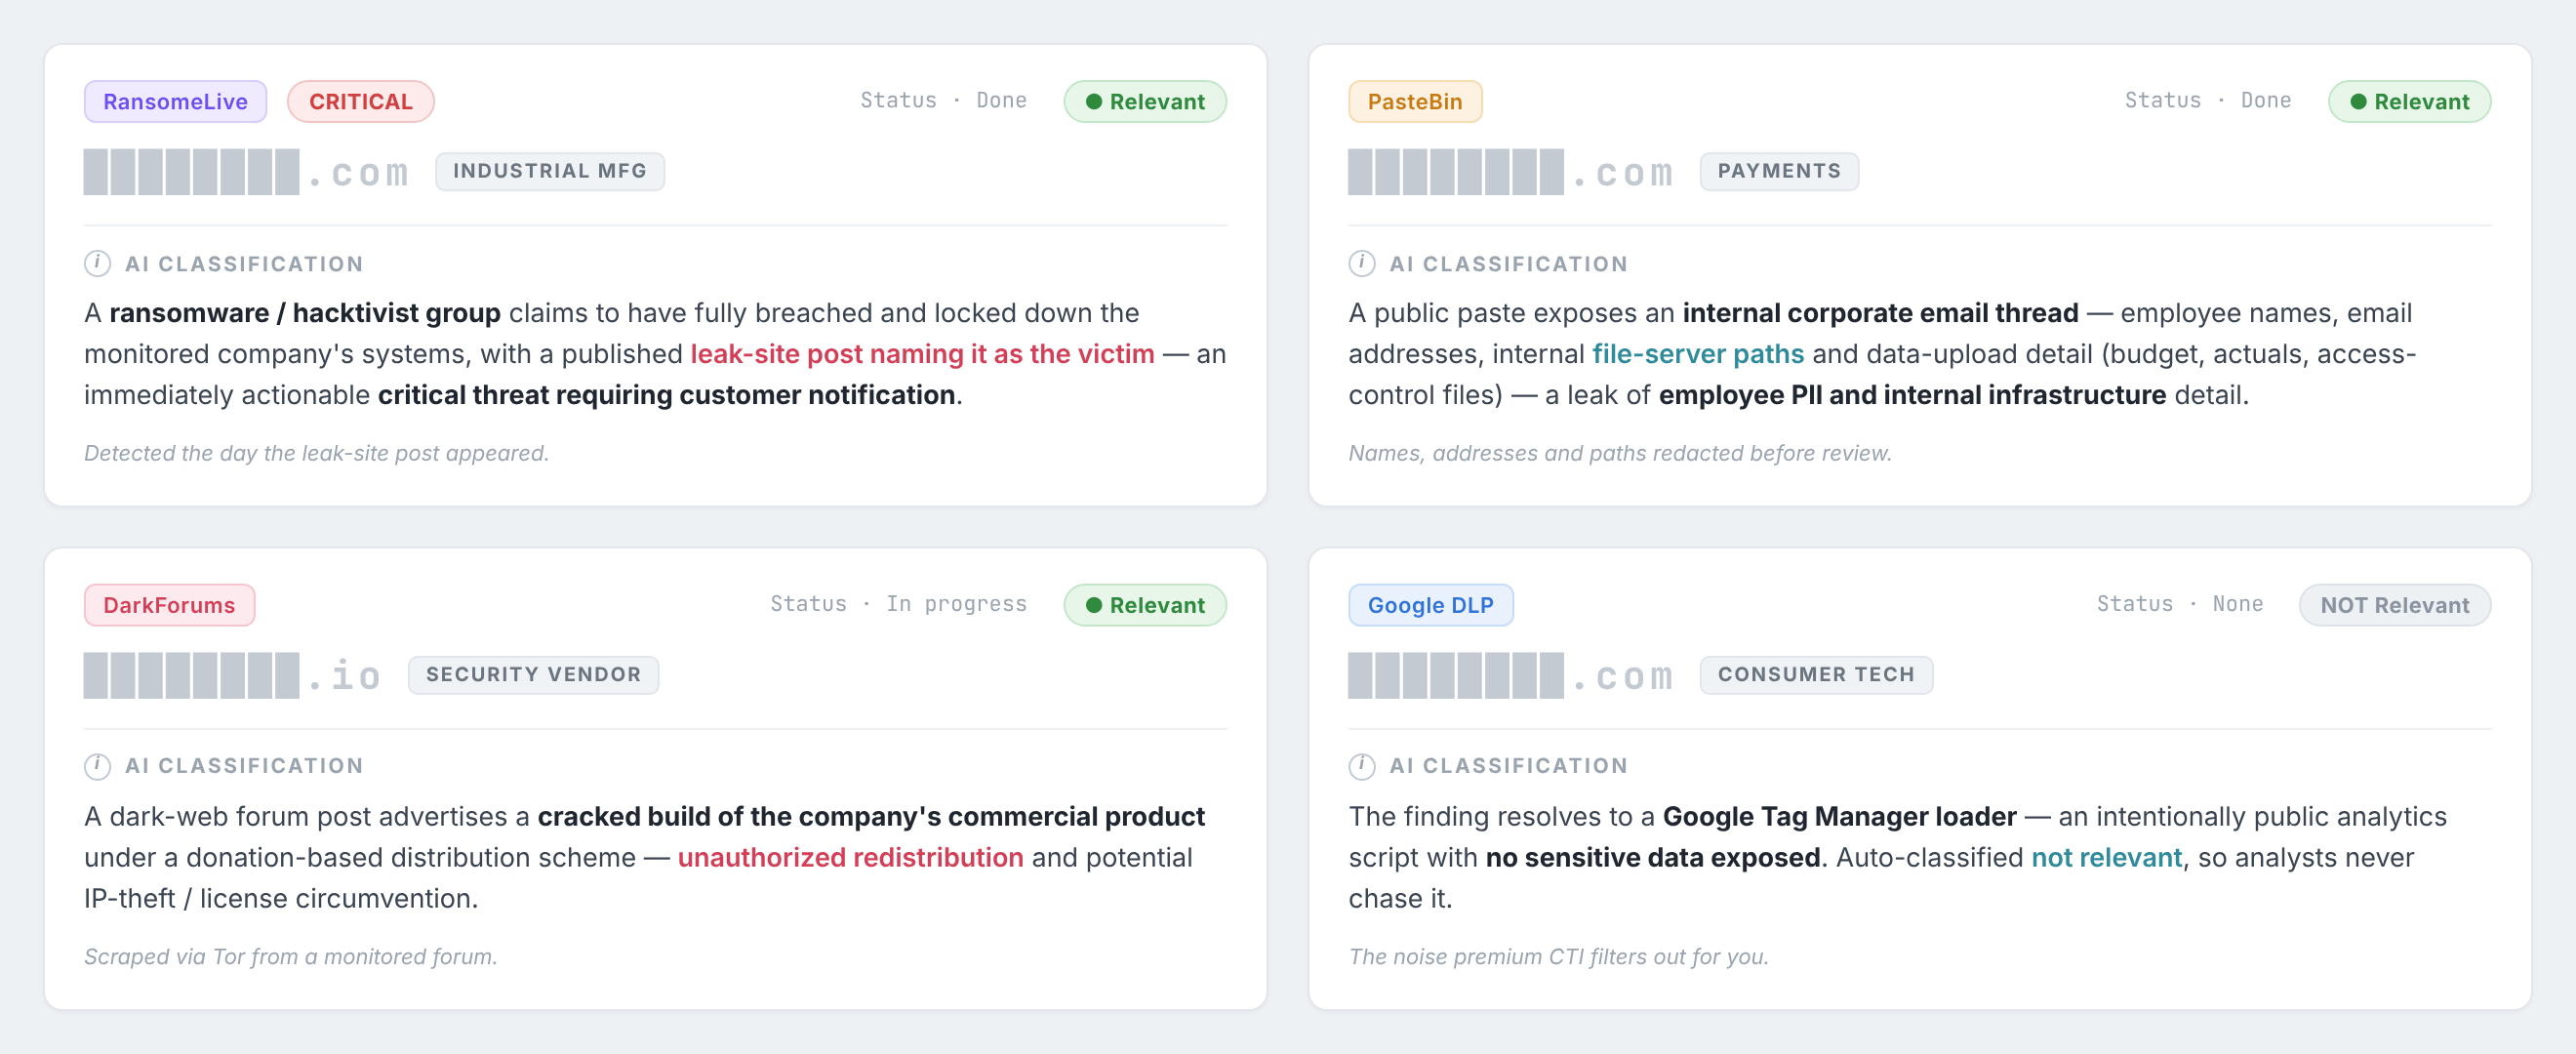
פרואקטיבי: מה רלוונטי לכם

ארבע החלטות רלוונטיות של AI: טענת כופרה, הדבקת דוא"ל פנימי, הפצת מוצר פרוץ, והזכרה תמימה של Google Tag Manager שסוננה.
ארבע החלטות רלוונטיות: טענת כופרה, חשיפת דוא״ל פנימי, הפצת מוצר ללא הרשאה ורשומת Google Tag Manager תמימה שסוננה.צפייה בתמונה המקורית (נפתחת בלשונית חדשה)

ראיות מהשטח

מה שזה חשף בפועל.

בית סליקה פיננסי

הערכה חיצונית מורשית

  • 25 מארחים חשופים מופו מבחוץ.
  • פורטלי ניהול של מערכות וידאו, FortiVPN, העברת קבצים ו-OPSWAT היו נגישים מהאינטרנט; פורטל ה-MFA לא כלל נעילה לאחר ניסיונות כושלים.
  • אתר תשלומים שנועד לרשת פרטית נחשף לציבור.
  • התאמות גרסה כללו את GoAnywhere CVE-2024-0204 ואת Umbraco CVE-2025-24012 / CVE-2025-24011, לצד הזרקת SQL בנקודת קצה ציבורית. התאמת גרסה לבדה אינה הוכחה לניצול.

התקשרות נבחרת, אנונימית.
משרד עורכי דין מוביל

הערכה חיצונית מורשית

  • גישת מנהל למערכת שירות, עם הרצת פקודות בהרשאה גבוהה.
  • מעבר נתיבים ב-MiCollab 9.3 ושבעה CVE, כולל CVE-2024-41713.
  • סביבת WordPress שלא הוקשחה: xmlrpc חשוף, מעבר נתיבים, חשיפת מחברים ושמות משתמש ו-Wordfence מיושן.
  • ציוני מוניטין לכתובות שנחסמו בחומת האש: 18,701 נסרקו, 7,988 מעל 50% ו-12,426 מעל 10% ביטחון זדוניות; נראו 151 שמות משתמש.

מוניטין הוא אות, לא הוכחה לפריצה.

פינטק, תשלומים וסביבת WordPress ציבורית

בדיקות קלות ולא חודרניות

  • PHP שאינו נתמך ו-SquirrelMail 1.4.21.
  • קובץ בדיקת תצורה ציבורי.
  • חשיפת שמות משתמש דרך sitemap ו-wp-json.
  • מעבר נתיבים בספריית ההעלאות, xmlrpc ו-Wordfence מיושן.

התאמת CVE וגרסה אינה הוכחה לפריצה.

גילוי ב-SIEM על פני 3 ימים, בית סליקה

אירועים הקשורים לאינדיקטורים, 3 ימים
מדד%n
אירועי DENY בחומת האש הקשורים לאינדיקטורים זדוניים77.6%8,365 / 10,776
אירועי Access DENIED הקשורים לאינדיקטורים זדוניים65.3%1,470 / 2,251
אירועי PERMIT בחומת האש הקשורים לאינדיקטורים זדוניים52.9%1,768 / 3,345
כשלי התחברות שקושרו לכתובות IP זדוניות-17 / 101

תעבורה הקשורה לאינדיקטור זדוני היא אות לחקירה, לא פריצה מאומתת.

ממצאים נוספים ונפרדים, שלא התגלו דרך ה-SIEM

  • שחזור פרטי גישה מהרשת העמוקה.
  • 87 חשבונות ציבוריים שניתן למנות.

דוגמה שנמסרה: רשימת חסימה מאומתת של 200K+ אינדיקטורים מ-20+ פידים, מסונכרנת כל 3 שעות. התדירות והגודל נקבעים בהיקף שלכם, ואינם התחייבות כללית.

פרטי גישה של עובדים שדלפו, לפני שמשתמשים בהם.

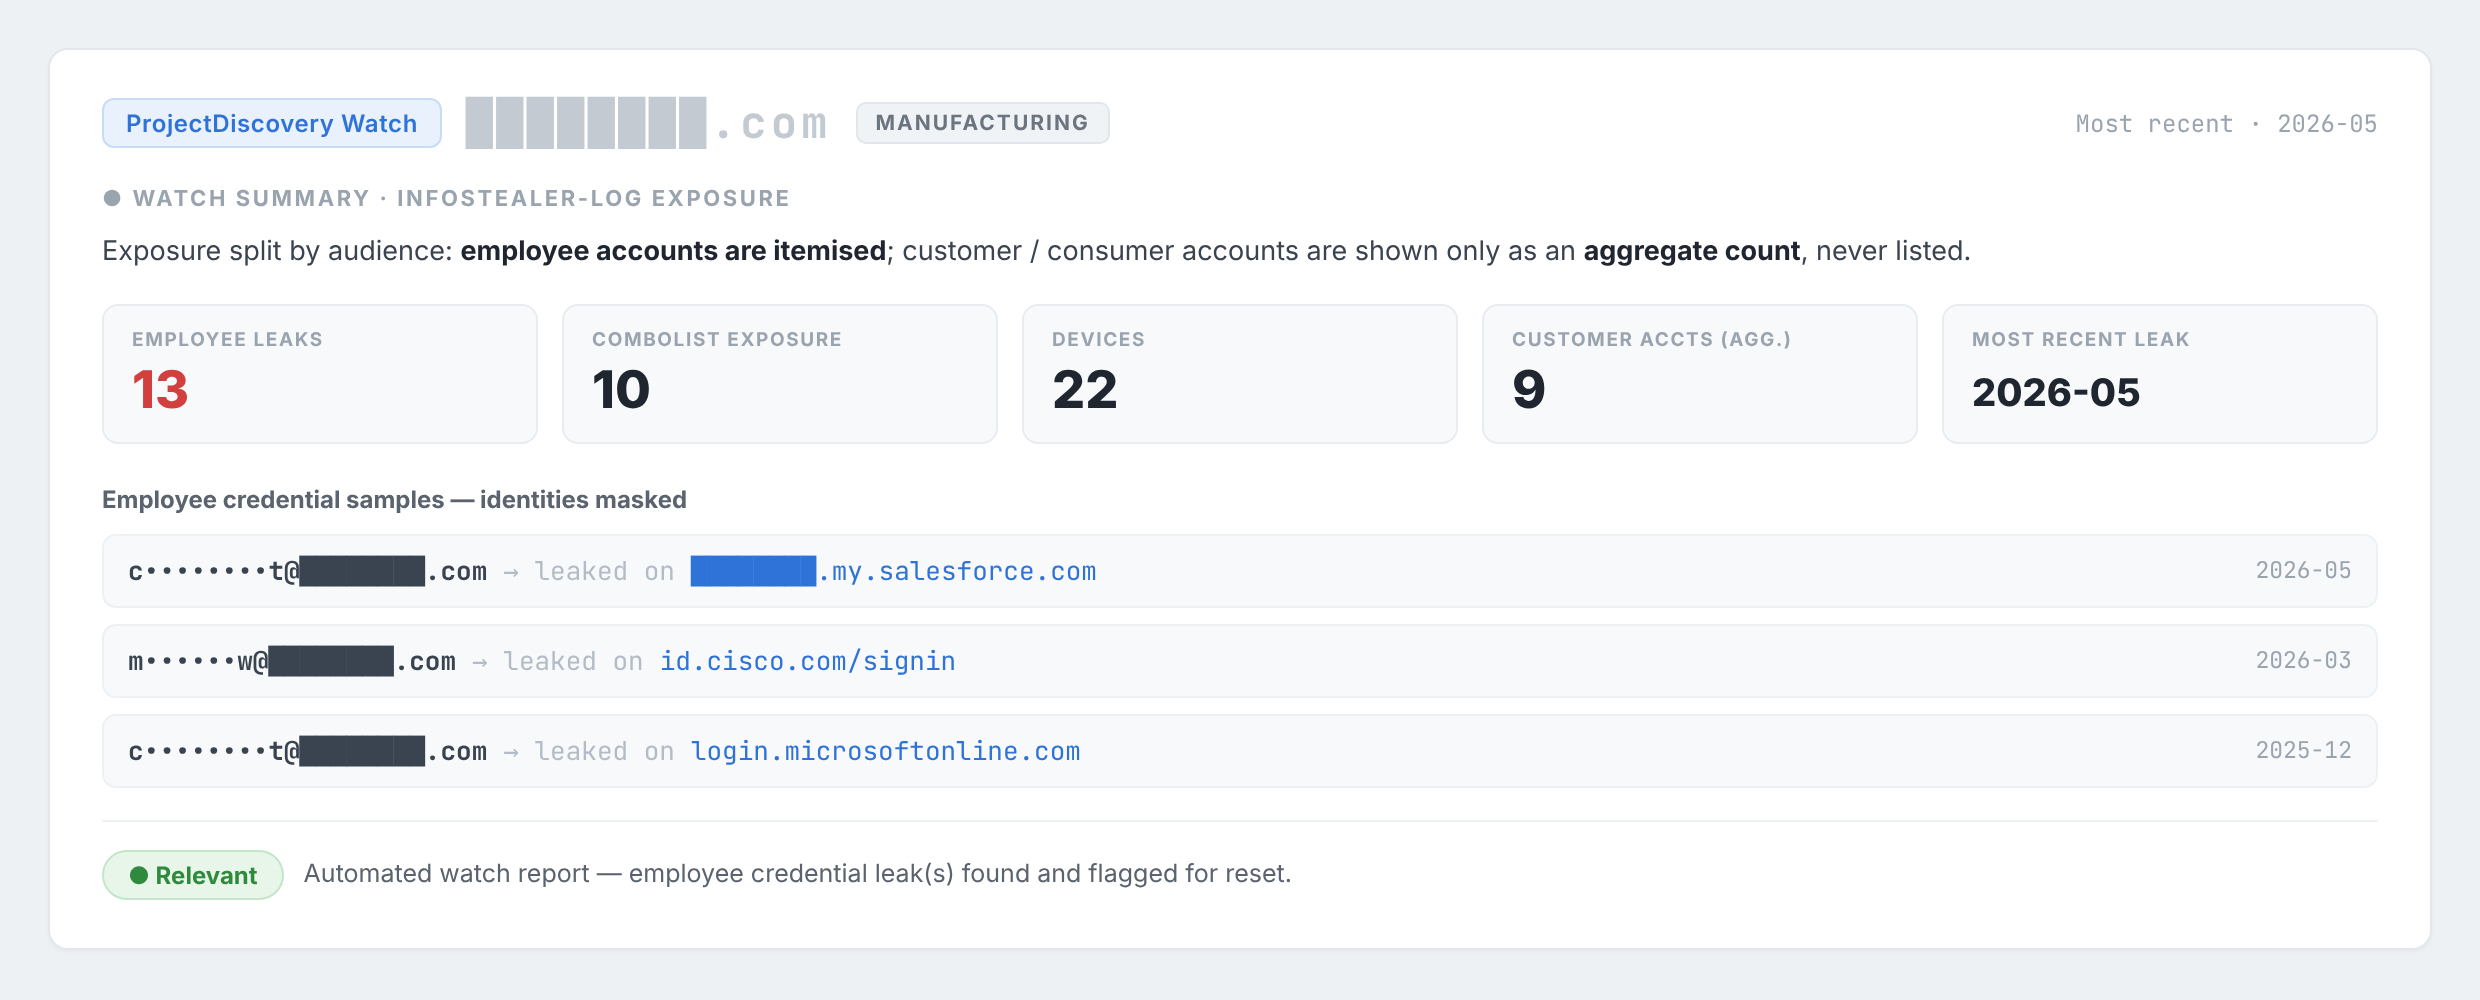
דוגמאות ממוסכות לפרטי גישה של עובדים וסיכומי חשיפה: 13 דליפות עובדים, 10 חשיפות combolist, 22 מכשירים ו-9 חשבונות לקוח המוצגים רק כספירה מצטברת.
13 דליפות עובדים, 10 חשיפות combolist, 22 מכשירים, 9 חשבונות לקוח. דוגמאות העובדים ממוסכות; חשבונות הלקוחות מוצגים בספירה מצטברת בלבד.צפייה בתמונה המקורית (נפתחת בלשונית חדשה)

דוח אנונימי מתוך המצגת. חשבונות עובדים שנחשפו מקושרים לשירותי ה-SaaS שאליהם הם מאפשרים גישה; חשבונות לקוחות מדווחים בספירה מצטברת בלבד.

דוגמאות אנונימיות מהתקשרויות נבחרות. אינן הבטחה לכל סביבה.

מחזור חיים וספקים

שישה שלבים. ספקים כלולים.

  1. 01

    גילוי

    CVE חדש, רשומת CISA KEV או התרעה נכנסים למעקב.

  2. 02

    התאמה

    מתאימים לנכסים החיצוניים, לגרסאות ולחשיפה שלכם.

  3. 03

    תעדוף

    מודיעין ניצול: סטטוס KEV, ציון EPSS ושיח פעיל.

  4. 04

    אימות

    מאמתים יכולת ניצול בכפוף לכללי התקשרות מוסכמים.

    04–06 *

  5. 05

    תיקון

    הנחיות תיקון מתועדפות וספציפיות לצוות.

  6. 06

    בדיקה חוזרת

    בודקים שוב את התיקון וסוגרים מעגל.

* שלבים 04–06 מתבצעים רק על יעדים מורשים, בחלונות מוסכמים ובכפוף לכללי התקשרות בכתב.

התאמת גרסה אינה הוכחה לניצול. התאמת CVE לנכסים החיצוניים שלכם מעלה שאלה; אימות, כשהוא מורשה, עונה עליה.

הדוגמאות כוללות את Cyberint, Kaspersky ו-Fortinet. ספק אחד כלול; ספקים נוספים נקבעים בהיקף. גישה לספקים ורישוי נבדקים בהגדרת ההיקף.

פירוט טכני: מקורות העשרת IOC

כל אינדיקטור מנותב למקורות המתאימים לו: גיבוב קובץ, כתובת IP או דומיין. חלק מהמקורות משותפים לכמה סוגים, ולא כל מקור עונה על כל שאילתה. הכיסוי אינו מובטח לכל אינדיקטור.

גיבוב קובץ
VirusTotal · AlienVault OTX · Pulsedive · CrowdStrike · MalwareBazaar · Hybrid Analysis · MetaDefender
כתובת IP
AbuseIPDB · VirusTotal · OTX · IPQualityScore · ThreatFox · GreyNoise · MetaDefender · הקשר גאוגרפי ו-VPN
דומיין / URL
Netskope · URLhaus · VirusTotal · OTX · IPQS · NeutrinoAPI · MetaDefender · ThreatFox · MXToolbox
משותף
חיפוש אירועים ב-MISP / INCD · Cyberint · ריכוז בסיוע AI · יצירת אירוע MISP אוטומטית

תוצרים

מה שמגיע אליכם.

  • פידים

    מודיעין מאומת אל ה-SIEM וחומות האש.

  • חשיפה מתועדפת

    ממצאים מדורגים לפי רלוונטיות לנכסים שלכם.

  • התרעות בסקירת אנליסט

    כל אחת עם ראיות והמלצות לפעולה.

  • אימות

    יכולת ניצול מאומתת בהיקף כתוב.

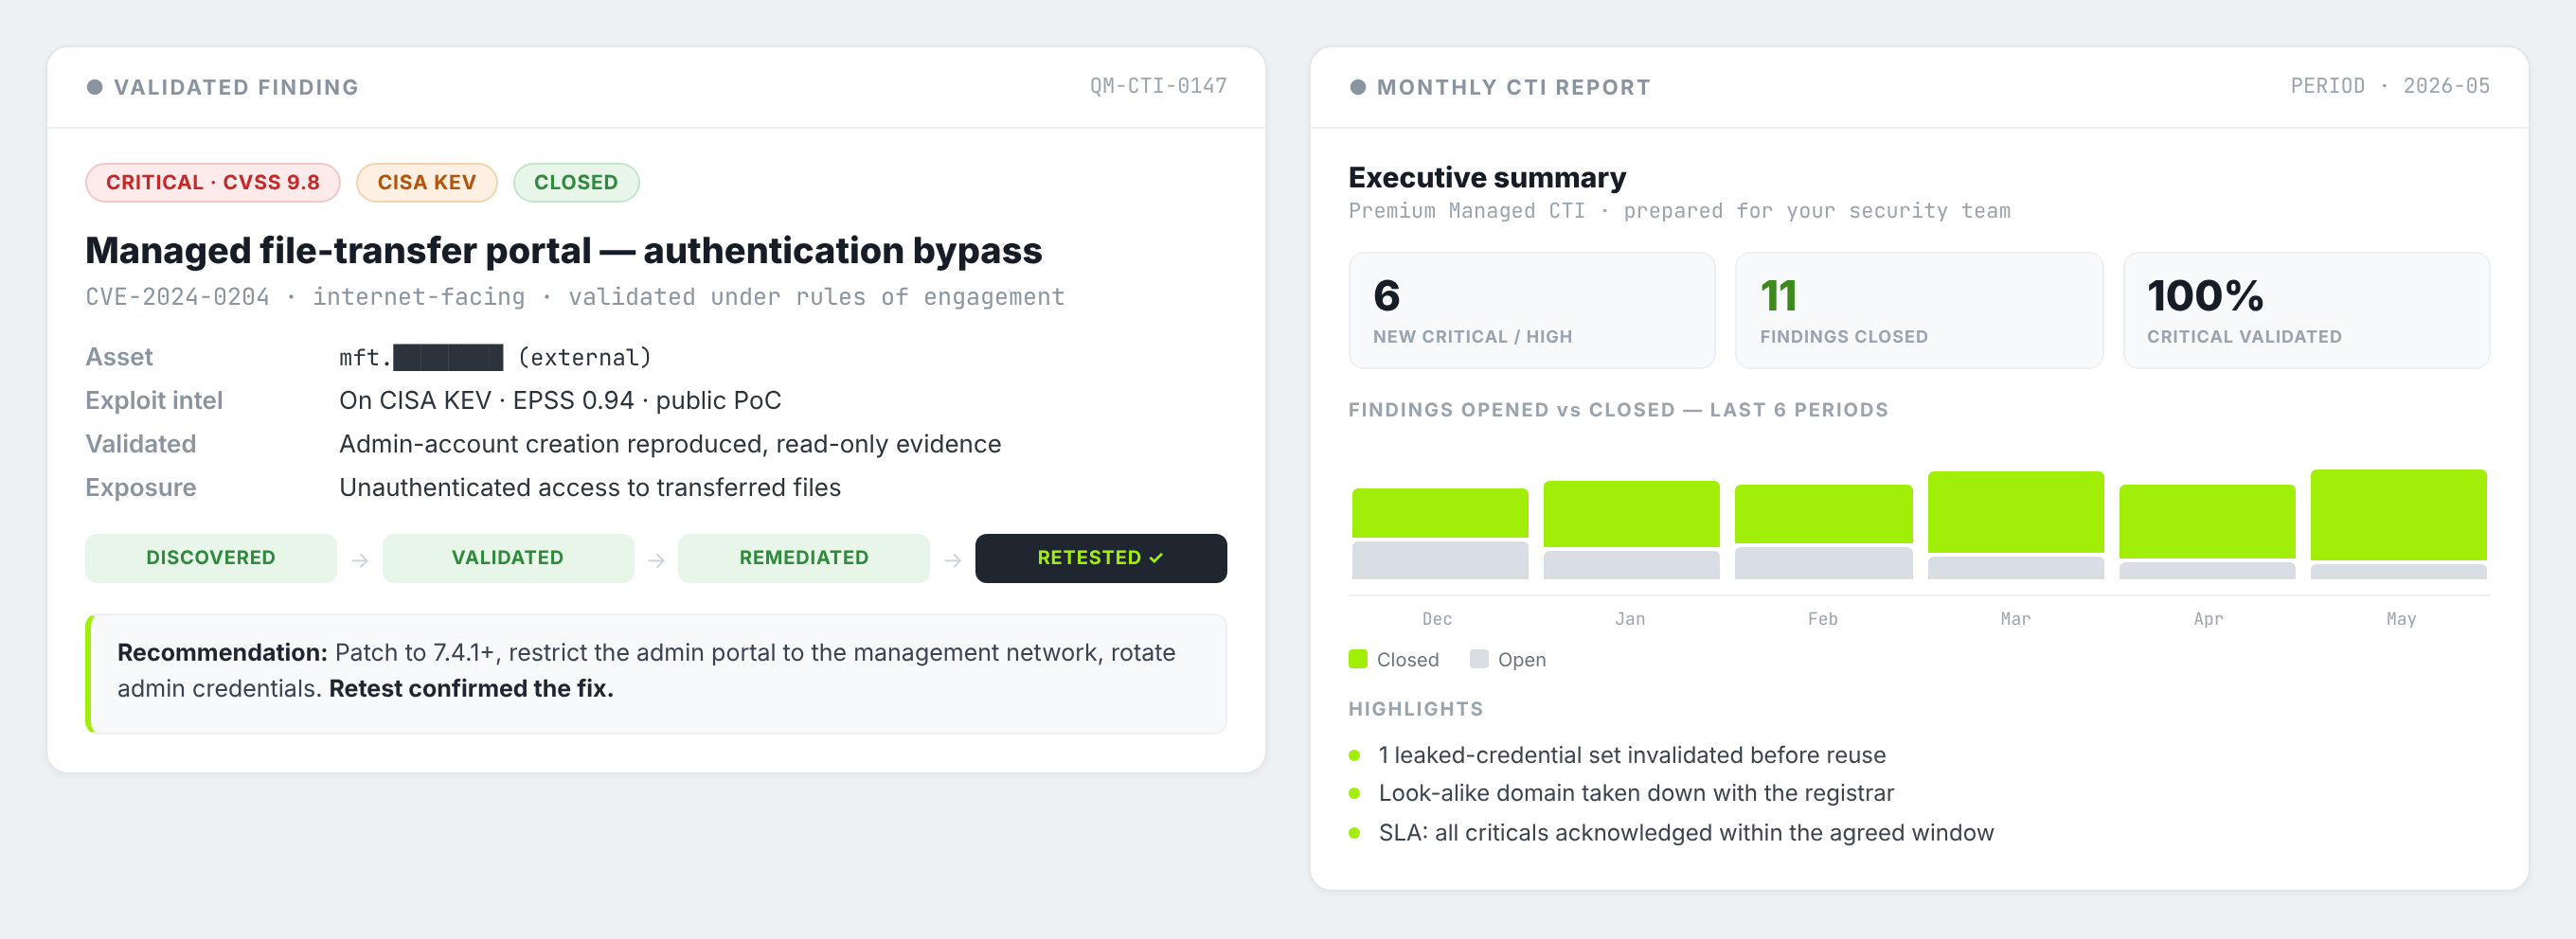
דוגמה להצגת ממצא ודוח חודשי. אינה מקרה לקוח אמיתי.
להמחשה בלבד: כך מוצגים ממצא ודוח חודשי. אינו מקרה לקוח אמיתי.צפייה בתמונה המקורית (נפתחת בלשונית חדשה)

דוגמה להמחשה בלבד. אינה מקרה לקוח אמיתי.

מודיעין מאומת יכול להזין פלטפורמות SIEM וחומות אש בפורמטים כמו STIX/TAXII, CSV ו-JSON/REST. האינטגרציות מוגדרות לפי סביבה ומדיניות; חיבור פיד אינו הרשאה לחסימה אוטומטית.

  • Fortinet
  • Palo Alto
  • Check Point
  • QRadar
  • CrowdStrike NG-SIEM
  • STIX/TAXII
  • CSV
  • JSON/REST

התקשרות

מי עונה, ומתי.

  1. 01

    אנליסט בשם

    אדם אחראי אחד בחשבון שלכם.

  2. 02

    תדירות מוסכמת

    פיד יומי, דיווח שבועי וחודשי כפי שמוסכם.

  3. 03

    תגובה והסלמה

    התחייבויות לאישור קבלה ולהסלמה נקבעות בהסכם העבודה שלכם.

  4. 04

    סקירה רבעונית

    תוצאות והיקף נסקרים מחדש מדי רבעון.

התקשרות ואמון

קליטה קלה. המידע נשאר אצלכם.

פרימיום עובד בעיקר מבחוץ פנימה. מקבלים אנליסט בשם, תדירות דיווח מוסכמת וסקירה רבעונית, והתחייבויות שנקבעות בהסכם העבודה. אין צורך בסיסמאות, והניטור אינו מחייב גישה ל-SIEM או ל-EDR.

מתואם להנחיות INCD, להוראה 361 של בנק ישראל היכן שרלוונטי ולתיקון 13 לחוק הגנת הפרטיות. התאמה אינה הסמכה.

אותות חיצוניים, אינדיקטורים וחשיפות משמשים להעשרה ולדיווח. תנאי הטיפול במידע, עיבודו וצמצומו מוגדרים בהסכם עיבוד הנתונים ובהיקף העבודה שלכם.

מתחילים בצילום מצב חשיפות ופגיעויות

הערכה בהיקף מוגדר של 2–3 שבועות על הסביבה שלכם, שמוסכמת בכתב לפני תחילת העבודה.

בקשו הערכה בהיקף מוגדר

השאלות המעשיות

שאלות. תשובות ברורות.

במה Premium CTI שונה מAdvanced CTI?

היא כוללת את כל Advanced CTI ומוסיפה ספקי CTI פרימיום נבחרים בתפעול QMasters ואימות חשיפות עם בדיקות חדירה נבחרות בהרשאה.

האם התאמת IOC אומרת שנפרצנו?

לא. תעבורה של אינדיקטור זדוני היא אות לחקירה, לא פריצה מאומתת. כמו כן, התאמת גרסה אינה הוכחה לניצול.

מה מותר לבדוק?

רק יעדים מורשים, בחלונות מוסכמים ובכפוף לכללי התקשרות בכתב. הבדיקות אינן בלתי מוגבלות.

באילו ספקים משתמשים?

הדוגמאות כוללות את Cyberint, Kaspersky ו-Fortinet. ספק אחד כלול ותוספות נקבעות בהיקף.

האם נדרשת גישה ל-SIEM או ל-EDR, או סיסמאות?

לא. הניטור אינו מחייב גישה ל-SIEM או ל-EDR ואין צורך בסיסמאות. אינטגרציות ישירות הן אופציונליות ומוגדרות בהיקף.

האם תוצאות הדוגמה מובטחות?

לא. אלו תוצאות אנונימיות מהתקשרויות נבחרות. התוצאות שלכם תלויות בסביבה ובהיקף המוסכם.

האם זו הסמכת ציות?

לא. השירות מתואם להנחיות INCD, להוראה 361 היכן שרלוונטי ולתיקון 13. התאמה אינה הסמכה.

השלב הבא

מגדירים את צילום המצב שלכם.

ספרו לנו איזו סביבה לכסות. אין לכלול סיסמאות, אסימונים או ראיות רגישות. פנייה זו אינה הרשאה לסריקה או לבדיקה.

בקשה לשיחת התאמת כיסוי

בואו נתחיל בשיחה על הכיסוי

פרטי קשר עסקיים מספיקים להתחלה. הגדרת היקף טכנית מפורטת תתבצע בערוץ מוסכם.

שמות כלים בלבד; ללא פרטי גישה או הגדרות.

כתבו בקצרה. אין לכלול סיסמאות, אסימוני גישה, רשומות לקוחות או ראיות מאירוע. פנייה זו אינה הרשאה לסריקה או לבדיקה.

המידע שלכם מטופל בהתאם למדיניות הפרטיות שלנו. מדיניות פרטיות

או כתבו אל [email protected]