
MDR · SIEM-Standard
MDR בסיסי על SIEM קיים
- ניטור SOC 24/7 על ה-SIEM הקיים
- התראות מאומתות Tier 1 + Tier 2
- SLA TTD שעה, SLA Critical 15+ דקות
- גישה לפורטל לקוחות (Jira)
- דיווח חודשי + סקירה רבעונית
— שירותי אבטחת סייבר מנוהלים
צוות האבטחה המורחב שלכם. בנוי על Jira. מופעל על ידי AI.
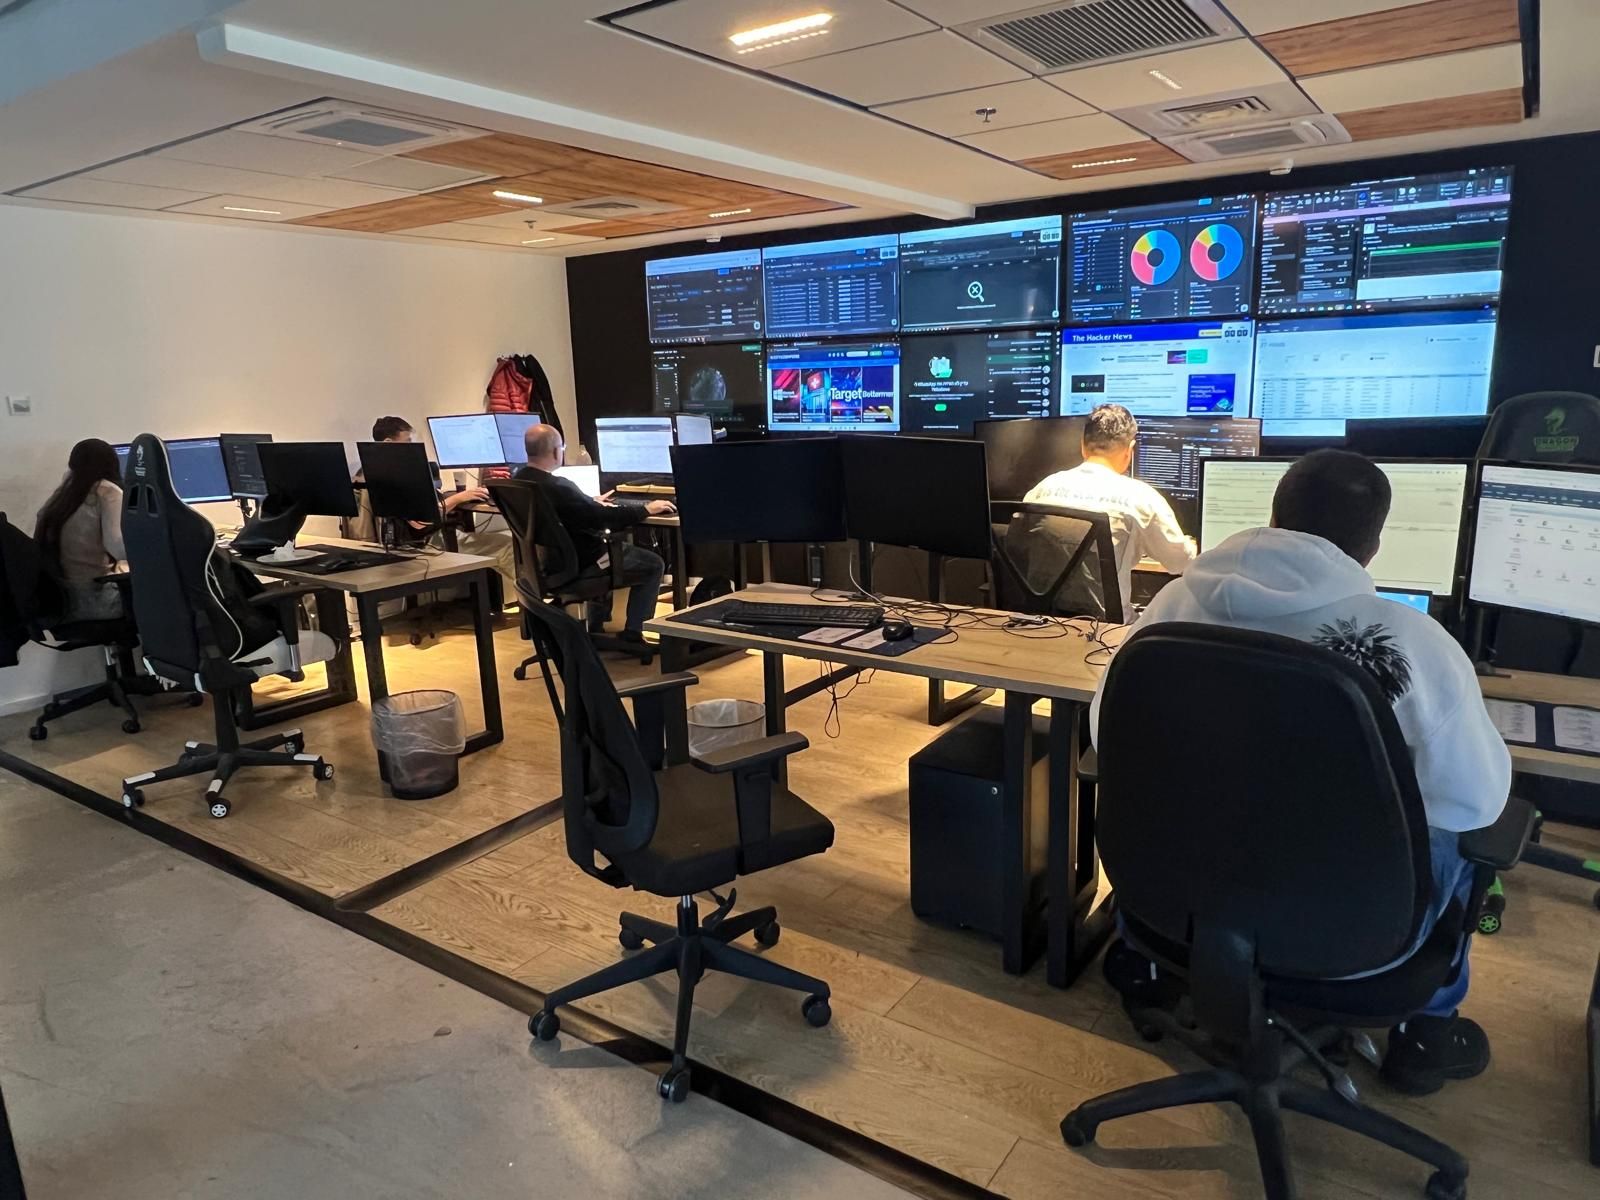
MCSS הוא שירות אבטחה מנוהל ומשולב במלואו, מופעל על ידי 25+ אנליסטי SOC בתל אביב. מחיר קבוע. בלי חיוב חורג של EPS. TTD של שעה. פורטל הלקוחות הוא התצוגה שלכם בזמן אמת לכל התראה, חקירה ופעולת תגובה.
— מה אנחנו מספקים
16 אנליסטים על פני Tier 1, 2, 3 — מאוישים 24×7 בתל אביב.
הנדסת זיהוי שסוגרת פערי כיסוי באמצעות AI ואוטומציה.
בנוי על Jira — ראות בזמן אמת לכל התראה וכרטיס.
ה-SOC שלכם בכיס. תגיבו מכל מקום.
DailyIOC: 250K+ אינדיקטורים מאומתים, מתעדכנים כל 3 שעות.
1,000+ playbooks מופעלים על SIEM, EDR, identity.
30+ שותפי best-of-breed. מפעיל אחד. חשבונית אחת.
דוחות שבועיים, חודשיים, ואד-הוק עם מטריקות SLA משולבות.
— איך זה עובד
ניתוח פערים מלא. מקורות לוג, כיסוי זיהוי, ו-runbooks נבדקים בשבוע הראשון.
חיבור SIEM, EDR, identity, cloud — best-of-breed בלבד. כללים מותאמים אישית.
ניטור 24/7 עם TTD של שעה ו-Critical SLA של 15 דקות. כל התראה מאומתת אנושית.
כיוון שבועי, סקירות חודשיות, וקמפייני ציד איומים רבעוניים.
— הנדסת זיהוי מבוססת AI
AI מאיץ את מהנדסי הזיהוי שלנו — בני אדם חותמים על כל Critical. הכיסוי משתרע על שבעה ממדים של משטח התקיפה המודרני.
כתיבה בעזרת AI של תוכן QRadar/Splunk/Sentinel המכוון למודל הנכסים והזהויות שלכם.
זיהויים מותאמים של CrowdStrike & Carbon Black, כולל לוגיקת IOA ודפוסים התנהגותיים.
כיסוי ITDR על פני Entra ID/Okta — גניבת טוקנים, חטיפת סשן, ניצול OAuth grant.
זיהויי runtime + control-plane של AWS/Azure/GCP, סטיית CSPM, ודפוסי תנועה לטרלית של IAM.
Phishing, BEC, קישורים זדוניים וזיהויי קבצים מצורפים מותאמים למחסנית Proofpoint/M365.
אותות NDR (Vectra/Corelight/Suricata) במתאם עם SIEM ו-EDR להרכבת kill-chain.
ראות נכסים מבוססת ARMIS, פענוח פרוטוקולי ICS, וקווי בסיס התנהגותיים ייחודיים ל-OT.
— MOBILESOC · ה-SOC שלכם, בכיס
אפליקציית MobileSOC מספקת להנהלת האבטחה ראות חקירה מלאה מ-iOS או Android — כל Critical, כל הערת אנליסט, כל פעולת בלימה. לאשר ביטול טוקן במעלית. לחתום על בידוד מהשדה. בלי VPN, בלי לפטופ, בלי תירוצים.
— 8 העקרונות המנחים
שמונה עקרונות שלא מתפשרים שכל לקוח MCSS מקבל — בחוזה.
16 אנליסטי SOC. Tier 1, 2, 3. רק התראות מאומתות.
כתיבת כללים בעזרת AI על פני 7 ממדים: SIEM, EDR, זהות, ענן, אימייל, רשת, OT.
ראות בזמן אמת לכל התראה, כרטיס ופעולת תגובה.
30+ ספקים מתוזמרים על ידי מפעיל אחד. חשבונית אחת. אחד אחראי על הכל.
ה-SOC שלכם, בכיס. תגיבו מכל מקום.
מסירת אינדיקטורים והקשר אנליסטי בהיקף המוסכם.
1,000+ playbooks על פני SIEM, EDR, זהות, ענן.
דוחות ברמת ביקורת עם מדדי SLA וראיות.
— פורטל לקוחות
אותה מערכת ticketing שהמהנדסים שלכם כבר מכירים. כל התראה, כל פעולה, כל תגובה — גלויות לצוות שלכם בזמן אמת.
— 12 שירותים מנוהלים נוספים
מעבר ל-SOC 24/7, כל חוזה MCSS כולל גישה לפרקטיקות מתמחות.
— תפעול חי


— חבילות MDR
MDR בסיסי על SIEM קיים
Endpoint + זהות, עם בלימה אקטיבית
White-glove. Full-stack. ניהול משותף.
כולם מדברים AI. אנחנו מדברים HI.
אנחנו משלבים את מהירות האוטומציה עם שיפוטם של אנליסטים מנוסים. כל החלטה קריטית עם אדם מאחוריה — אנליסט שמבין את הסביבה שלכם, נכסי הכתר שלכם ואת סבולת הסיכון שלכם.
— שאלות ותשובות
ניטור SOC 24/7, MDR, תגובה לאירועים, הנדסת זיהוי, ציד איומים, CTI (DailyIOC), וניהול פגיעויות — מופעל על ידי 16 אנליסטים בתל אביב. מחיר קבוע, בלי חיובי חריגה של EPS או APM.
12 חודשים. בלי נעילות ל-3 שנים. חידושים קורים כי הלקוחות רוצים אותם.
15 דקות. אנליסט Tier 2+ מעורב תוך 15 דקות מכל התראת Critical, 24×7. יעד Fluent SLA הוא שעה.
כן. אנחנו מפעילים CrowdStrike Falcon, IBM QRadar, Splunk, Microsoft Sentinel, ו-24+ טכנולוגיות שותפים. תביאו את המחסנית שלכם — נפעיל ביחד או נקח על עצמנו.
Explore more on our homepage page, see how our managed detection and response works, or browse support center.
מקרה בוחן מה-SOC
התראה ראשונית ב-CrowdStrike הובילה את צוות MCSS של QMasters לעצור את תהליך ה-Reverse Shell, להסלים את האירוע ולחקור פעילות נוספת. קראו את המקרה האנונימי ואת הלקחים לזיהוי ולתגובה.
לקריאת המאמר (באנגלית)— מוכנים מתי שאתם
קבעו סשן עבודה של 30 דקות עם מהנדס SOC. תביאו את ההתראות שלכם.