
— שירותי סייבר מנוהלים · ישראל · מאז 2015
צוות האבטחה המורחב שלכם.
פרואקטיבי · אינטליגנטי · שיתופי
QMasters פועלת כהרחבה חלקה של הארגון שלכם. מובלת על ידי מומחיות אנושית, מואצת על ידי AI ומופעלת על ידי שירות ה-MCSS — אנחנו מספקים יכולת Managed Detection & Response של 24/7, עם פתרונות אבטחה שקופים ומאוחדים.
גלול— מהימנים על 240+ ארגונים — ביטחון · פיננסים · בריאות · היי-טק
הפלטפורמה של QMasters
פלטפורמה אחת. הגנה מלאה.
כל מה שאתם צריכים לזהות, להגיב ולהתפתח — תחת שירות מנוהל אחד.
מונחה בינה אנושית
אנחנו מספקים הקשר: לא רק התראות.
רוב כלי האבטחה מציפים אתכם ברעש. QMasters מספקת משמעות — מי עשה מה, איך הם נכנסו, מה הם נגעו בו, ובדיוק מה לעשות עכשיו. כל התראה מגיעה עם הקשר חקירה מלא והמלצה לפעולה, לא רק שורת לוג גולמית. האנליסטים שלנו מבלים זמן בהבנת העסק שלכם, נכסי הכתר שלכם וסבולת הסיכון שלכם — כדי שהמודיעין שאתם מקבלים יהיה רלוונטי, ממוקד, ומיידי לביצוע.
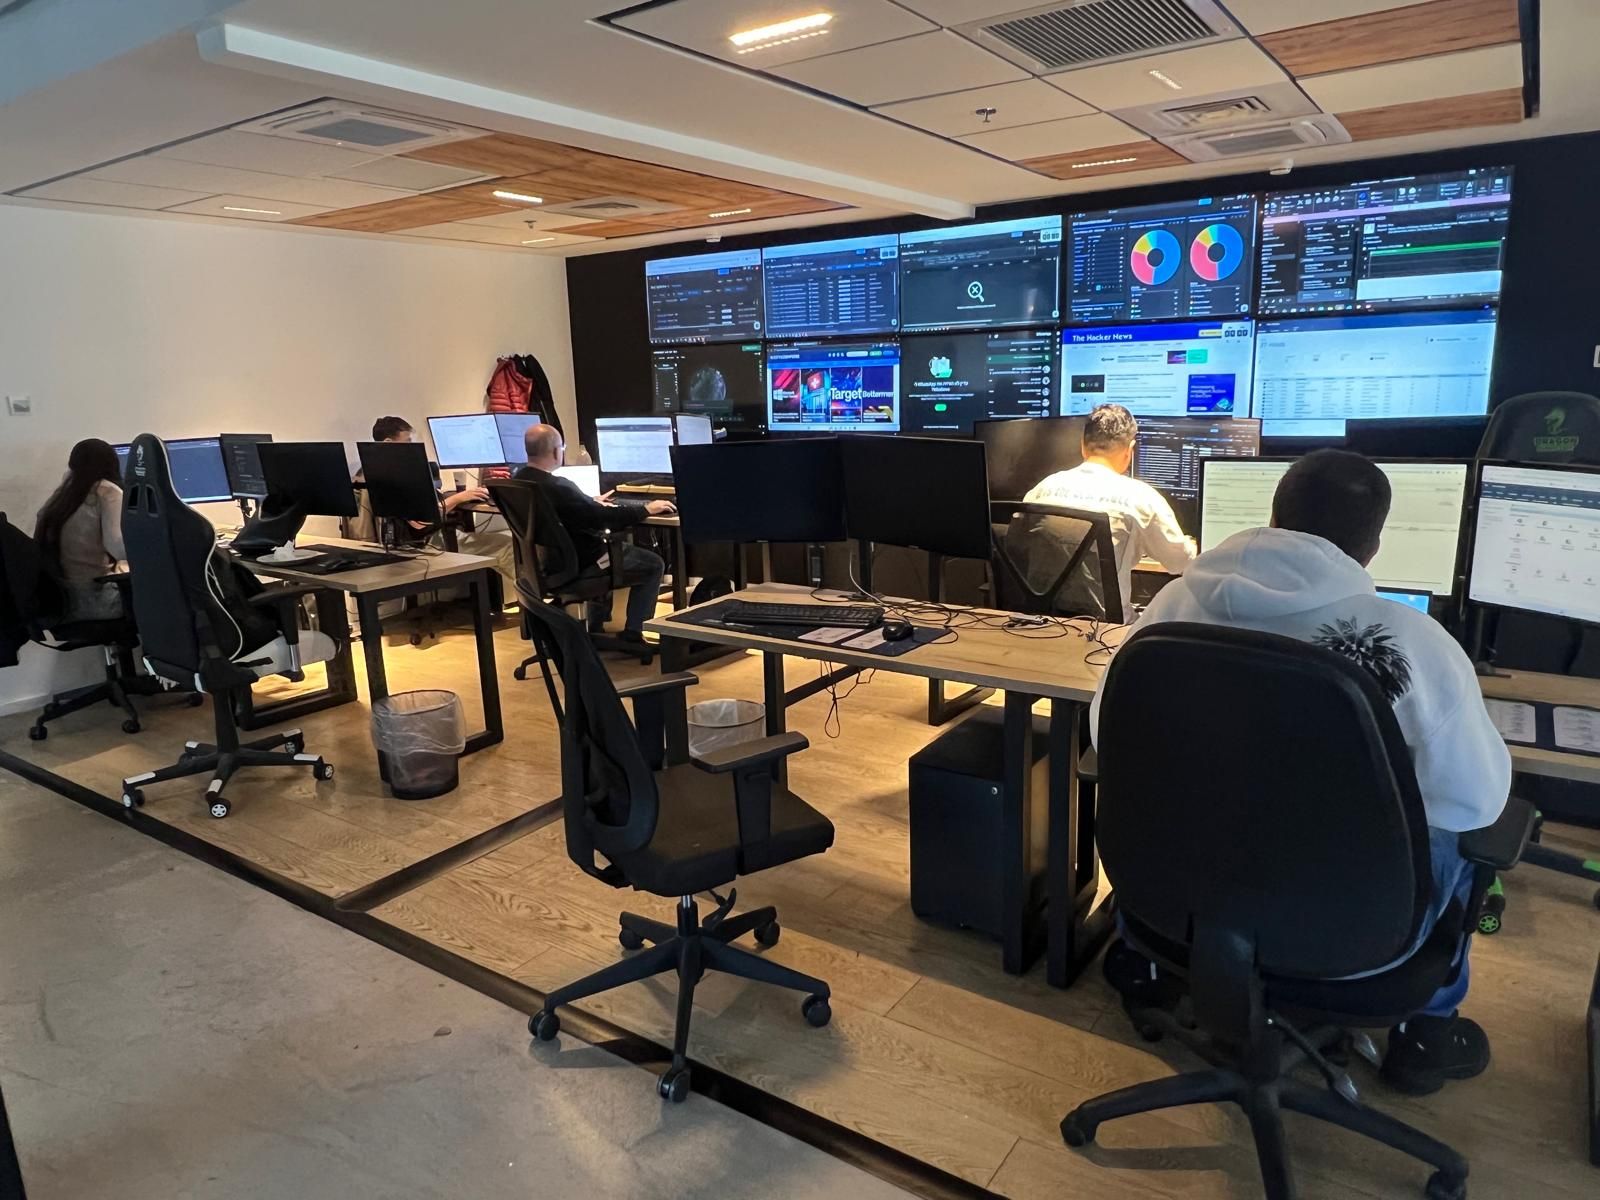
ה-SOC שלנו קולט 4 TB טלמטריה ביום על פני 30,000+ נכסים מנוטרים. כל התראה מאומתת אנושית על ידי אנליסטי Tier 2+. ראות מלאה. שקיפות מלאה.
- איפה
- desktop5 · 10.171.170.112 · Boardman, US
- מתי
- 2025-05-24T14:50:12Z UTC
- למה זה משנה
- BloodHound חושף קשרים בין משתמשים וקבוצות ב-Active Directory — הקדמה לתנועה לטרלית.
- איך MCSS זיהה את זה
- sample-llp5 · Microsoft-Windows-Sysmon
- צעדים הבאים
- בידוד מארח · איפוס טוקני סשן · ציד ארטיפקטים של SharpHound · הידוק ACL ב-AD · פתיחת כרטיס IR.
BloodHound maps trust relationships in Active Directory — revealing the exact paths attackers exploit to escalate from a low-privilege domain account to full domain control. QMasters correlates Sysmon network events with AD object changes to catch enumeration the moment SharpHound begins collecting.
- 14:50:12ZAlert fired
BloodHound enumeration on desktop5 — Sysmon event 3 · SharpHound binary detected in %TEMP%.
- 14:50:18ZContext enriched
SIEM correlation: jsmith authenticated 4 min prior. SharpHound executed 6 s before alert fired.
- 14:51:02ZAD path confirmed
jsmith → Domain Users → IT Admins → DC01. Full domain‑privilege path mapped in BloodHound.
- 14:51:30ZHost isolated
desktop5 quarantined via EDR. Session tokens for jsmith revoked across all SSO sessions.
- 14:52:15ZArtifact identified
%TEMP%\svc_update.exe confirmed as SharpHound build. IR ticket #INC-2847 opened.
- 14:53:40ZRemediation done
IT Admins membership audited. Overpermissive ACLs removed. Ticket closed. Customer notified.
— LIVE OPERATIONS
מבצעי אבטחה. בזמן אמת.
— התשובה
ארבעה עמודים. מפעיל אחד.
— מה אנחנו עושים
מה כלול. מהיום הראשון.
— השירותים שלנו
שמונה שירותים מנוהלים. מפעיל אחד.
כל מה ש-MCSS כוללת — בקליק אחד.
— שירותי אבטחת סייבר מנוהלים
StrongHold MCSS
Your extended security team. Built on Transparency. Accelerated with AI-powered Investigation. Local SOC analysts in Tel Aviv.
— MDR
MDR
24/7 detection. 15-min Critical SLA. Three packages tailored to your stack.
— ITDR
ITDR
Continuous SaaS identity monitoring. Investigation-ready alerts. Fast containment. Operated by QMasters with partnership with best in class technology. Accelerated by AI.
— MOBILESOC
MobileSOC
Mobile app for alert handling and investigation visibility — anywhere.
— מודיעין איומי סייבר
מודיעין איומים
Scoped IOC and identity monitoring, external exposure, analyst-led intelligence, and authorized validation.
— INCIDENT RESPONSE · 24/7
Incident Response
Active breach? IR team triages in minutes. Israel-based. 24/7. 16 analysts.
— CROWDSTRIKE NG-SIEM
CrowdStrike NG-SIEM
Fully managed CrowdStrike Falcon NG-SIEM. AI-powered detection, log analytics, response.
— שירות מנוהל · מודיעין איומים
DailyIOC
Validated indicator delivery and supported security-tool integration, scoped to your environment.
— איפה רוב ה-MSSP נכשלים
MSSP טיפוסי מול QMasters.
— מקום אחד לשלוט בהכל
בנוי על Jira. מהונדס לשקיפות.
בזמן, בתקציב, תקשרו ותדעו מה קורה — כל התראה, כל חקירה, כל סטטוס כרטיס, כל פעולת תגובה. פורטל הלקוחות שלנו הוא לא דשבורד עם מטריקות. הוא שכבת התפעול בינכם לבין ה-SOC בן 16 האנליסטים שלנו.
- גישה בזמן אמת לכל התראה, חקירה, סטטוס כרטיס ופעולת תגובה
- דשבורדים מותאמים אישית עם מגמות KPI וחומרת התראות לכל ארגון
- דוחות PDF לפי דרישה — שבועי, חודשי, ad-hoc — עם תרשימים ומדדי SLA
- אינטגרציה עם MS Teams — התראות דחופות מועברות אוטומטית לערוצים שלכם
- אינטגרציה עם Slack — אישור, דחייה או תגובה לבקשות ישירות מהצ'אט
- אפליקציית MobileSOC — ראות חקירה מלאה מהטלפון
מהימנים על ארגונים מובילים
ביטחון, פיננסים, בריאות, וממשלה.
MCSS מהימן על ידי מותגים מובילים רבים — מקומיים ובינלאומיים — לשיפור עמדת האבטחה, החוסן, תגובת האירועים ושקט הנפש הכללי.
"אנחנו עובדים עם צוותי QRadar ו-Carbon Black של QMasters כמה שנים. הם מספקים פתרונות חכמים ומקדמים פרויקטים במהירות — ופשוט נעים לעבוד איתם. התגובה המהירה שלהם קריטית באבטחת סייבר."
"הצוות של QMasters מכיר את QRadar ברמה נדירה. הם ביקרו את כללי הזיהוי, הלוגים, וביצעו שיפורים משמעותיים בפרופיל הסייבר שלנו."
— שותפי טכנולוגיה
מחסנית אבטחה Best-of-Breed.
אנחנו משתפים פעולה עם ספקי האבטחה המובילים בעולם — כל מוצר נבדק ומשולב אישית על ידי הצוות שלנו.
ערך מקסימלי. מינימום מאמץ.
פריצה פעילה? אנחנו מגיבים מהר.
התקשרו ל-SOC שלנו ב-+972-3-722-7775. צוות ה-IR שלנו מסנן תוך דקות, 24×7.
See how our managed detection and response works, or take a look at our technology partners.
— מוכנים מתי שאתם
מוכנים לזיהוי ותגובה אמיתיים?
קבעו סשן עבודה של 30 דקות עם מהנדס SOC. תביאו את ההתראות שלכם.