סיכום מודיעין איומים שבועי
מטרה
ללמוד את התבניות. לבדוק את הבקרות. לשפר את הציד (Hunt). ללא קישורים חיצוניים. ללא תלות בפורטלי ספקים. לשימוש פנימי ומחקרי בלבד.
הוכן מדיווחי מודיעין איומים חיצוניים. הנרטיב והחומרים החזותיים נכתבו מחדש באופן עצמאי.
השבוע במבט חטוף
ארבעה אותות הדורשים מחקר מיידי
נתיב הרשאות לפריצת דומיין
נתיב תקיפה מבוסס זהות ניצל מארחים לא מנוהלים, ADExplorer לאיסוף מידע (Discovery), ו-RDP של חשבון שירות לתנועה רוחבית, עד לביצוע DCSync בהרשאה גבוהה.
ניצול מערכות אקולוגיות של חבילות מהימנות
תוקפים מתמקדים יותר ויותר בחשבונות של מתחזקי קוד ובמאגרי חבילות כדי להזריק תלויות זדוניות ישירות לתהליכי הפיתוח.
תשומת לב לניצול TeamCity ו-PAN-OS
התמקדות מתמשכת ב-CVE-2026-63077 (TeamCity RCE) וב-CVE-2024-3400 (הזרקת פקודות PAN-OS) מדגישה את הצורך בעדכון מהיר של ציוד קצה.
סיור במערכות Siemens S7 PLC
סריקה ממוקדת של מערכות בקרה תעשייתיות מצביעה על עניין מתמשך בסביבות OT מצד גורמים בחסות מדינה.
הזהות היא ה-Perimeter החדש, ואמון הוא מנגנון האספקה.
המוטיב המרכזי ללמידה הוא ההסתמכות על כלים לגיטימיים וסביבות מהימנות. מפריצת חבילות NPM ועד לשימוש ב-ADExplorer, מגנים חייבים לאתר שימוש חריג בכלים ניהוליים.
חדירות אינטראקטיביות שנצפו
מוצגים 10 המגזרים המובילים; שאר המגזרים מסוכמים למטה
מגזרים נותרים: בידור 3 | משפטים 3 | אנרגיה 2 | תעשייה והנדסה 2 | לוגיסטיקה 2 | נדל״ן 2
כלים ניהוליים / שימוש כפול בולטים
Level / Microsoft Teams / Quick Assist / Restic
נוזקות בולטות
Trojanized Node.js / Sality
הרשאות תקפות הובילו את המתקפה
החדירה המדווחת החלה בהתחברות באמצעות הרשאות שנפרצו במארח לא מנוהל. התוקף הסתמך רבות על כלים מובנים ועל חשבונות שירות כדי להעלות הרשאות ולהתבסס.
גישה ראשונית
התחברות שנפרצה / מארח לא מנוהל
איסוף מידע
סיור וגילוי באמצעות ADExplorer
תנועה רוחבית
חיבור RDP של חשבון שירות
הפעלה
קובץ Node.js נגוע הועבר דרך SMB
התבססות
יצירת משימה מתוזמנת
ביצוע יעדים
ביצוע פעולת DCSync והמשך פעילות בענן
נקודות למידה לזיהוי ומניעה
נטרו מארחים לא מנוהלים שמזדהים עם חשבונות בעלי הרשאות גבוהות. אכפו אימות רב-שלבי (MFA) בכל דרכי הגישה מרחוק.
צודו (Hunt) אחר ריצות של ADExplorer.exe והפעלות לא צפויות של Node.js, בייחוד כאשר מקורן ב-SMB או במשימות מתוזמנות.
זהו מפגשי RDP חריגים שמופעלים על ידי חשבונות שירות במקום ממשתמשי קצה אנושיים אינטראקטיביים.
נטרו בקשות DCSync אשר מקורן בכתובות IP שאינן בקרי דומיין (Domain Controllers).
באיזו מהירות צוות ה-SOC שלכם יכול להצליב התחברות של מארח לא מנוהל עם תנועה רוחבית מאוחרת יותר באמצעות RDP של חשבון שירות?
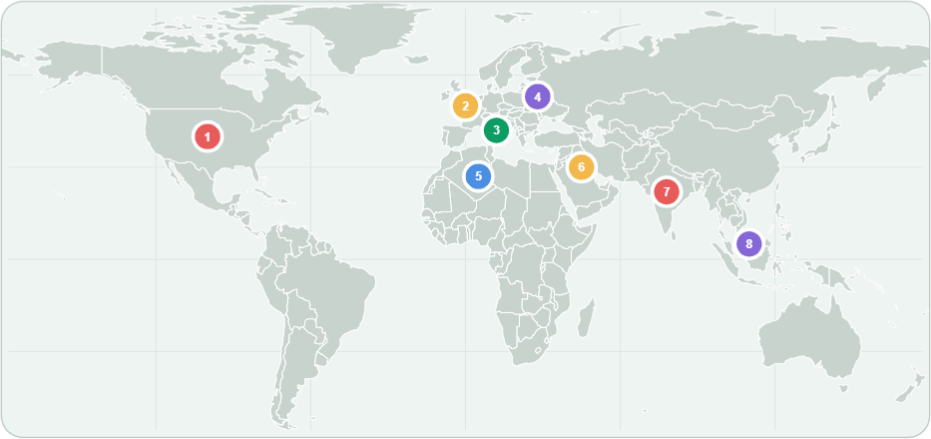
תמונת מיקוד גיאוגרפית
היכן התרכזו הדיווחים הבולטים. תצוגה זו ממחישה מקבצים שהודגשו בדיווחי המקור. זהו כלי עזר לימודי, לא מדד לנפח האיומים העולמי הכולל.
פיתיונות גיוס למפתחים ושירותי אספקה
איסוף מודיעין ממוקד וריגול
פיתיונות גיוס ממוקדי מפתחים ופעילות להשגת גישה
פשיעת סייבר אזורית ושיבוש
פעילות חדירה והשפעה אזורית
סיור ממוקד ואיסוף אסטרטגי
איסוף מודיעין אסטרטגי
פעילות חדירה ממוקדת נגד ארגונים באזור
פריצה לחשבון מתחזק ב-NPM והרעלת חבילות
פשיעת סייבר והמערכת האקולוגית הפלילית
התפתחויות אופרטיביות למעקב. סחיטה ואספקת גישה ממשיכות להתמקצע, בעוד שבוטנטים מבוססים מתמודדים עם מבצעי שיבוש ממוסדים.
VICE SPIDER: שירות משלוחים
פעולות משלוח ואספקה פעילות המשתמשות בפלטפורמות לגיטימיות כדי להפיץ מטענים זדוניים.
Sality ו-Operation Jackal IV
מבצעי אכיפת חוק שיבשו בהצלחה את התשתית של Sality, תוך בידוד של כ-38,000 מארחי בוטנט.
Wallstreet: שירות סחיטה
קבוצת הכופרה Wallstreet ממשיכה להציע יכולות סחיטת נתונים כשירות מודולרי.
קמפיין CAPTCHA מזויף
גורמים זדוניים משתמשים בהנחיות CAPTCHA מטעות כדי לגרום למשתמשים להריץ פקודות שמקורן בלוח העתקה (Clipboard).
מזרח תיכון / צפון אפריקה
Uways Qarani ו-Jabaroot מקיימים מבצעים פעילים המכוונים לישויות אזוריות.
ההשלכה על ה-SOC
עקבו אחר שיבושי בוטנטים. ירידה פתאומית בהתראות על נוזקות שכיחות עשויה להצביע על תשתית ששובשה, ולא בהכרח על שיפור במערכי ההגנה.
האם הטלמטריה שלכם יכולה להבחין בין תהליך אימות CAPTCHA לגיטימי לבין משתמש שמדביק פקודת PowerShell מלוח ההעתקה?
חדירות ממוקדות ואיומים מדינתיים
תבניות תקיפה בעלות ערך הגנתי. סיכומים אלה משמרים את הלמידה הטכנית תוך הסרת הפניות ספציפיות לפורטלים.
פריצה לחשבון מתחזק ב-npm
מתקפת שרשרת אספקה מתוחכמת פרצה לחשבונו של מתחזק npm כדי להזריק קוד זדוני, מה שמצביע על כוונה לחתור תחת האמון של מפתחים.
סיור במערכות Siemens S7
סריקה ממוקדת של מערכות Siemens S7 PLC מצביעה על עניין מתמשך בתשתיות קריטיות ובסביבות טכנולוגיה תפעולית (OT).
פיתיונות גיוס למפתחים
התוקפים השתמשו בפיתיונות גיוס מזויפים שהופנו למפתחי תוכנה בצפון אמריקה ובאירופה כדי להפיץ נוזקת גישה ראשונית.
מיקוד אסטרטגי
המשך איסוף מודיעין התואם יעדים של תקיפות בחסות מדינה.
שיבושים שטרם אומתו
קבוצות אקטיביסטים שונות העלו טענות על שיבוש וגניבת נתונים, אשר דורשות אימות עצמאי לפני הפעלת נוהל תגובת אירועים.
CVE-2026-63077 / CVE-2024-3400
TeamCity On-Premises RCE (CVE-2026-63077) והזרקת פקודות ב-PAN-OS (CVE-2024-3400) ממשיכים לרכז תשומת לב של מנצלים. תעדפו עדכונים של ציוד קצה ותשתיות CI/CD.
תהליכי CI/CD הם היהלומים החדשים שבכתר.
כאשר מאגרי קוד מקור ושרתי Build נפרצים, ההדף מגיע לכל המשתמשים במורד הזרם. אבטחו זהויות מפתחים באותה החמרה בה אתם מאבטחים מנהלי דומיין.
הפיכת הסיכום לשיפור מדיד
השתמשו בעמוד זה כתרגיל צוותי של 45 דקות. הקצו בעלים אחד לכל נושא ותעדו כל פער נראות כמשימת Backlog.
מיפוי (MAP)
10 דק'זהו אילו מקרים נוגעים לסביבה שלכם: TeamCity, PAN-OS, NPM, Microsoft Teams, ADExplorer, או Siemens S7 PLCs.
אימות (VERIFY)
15 דק'אמתו את המקור המדויק של הטלמטריה לאירועי RDP מחשבונות שירות ולפעולות DCSync. ציינו במפורש היכן חסרות ראיות.
ציד (HUNT)
15 דק'הריצו השערה אחת ממוקדת: מארח לא מנוהל שמזדהה עם חשבון פריבילגי, או הפעלות לא צפויות של Node.js.
שיפור (IMPROVE)
5 דק'צרו פעולת בקרה אחת: כוונון חוקי זיהוי, אכיפת MFA, אימות מצב טלאים (Patches), או פולו-אפ לבעל נכס.